Domain tech-test.de kaufen?
Wir ziehen mit dem Projekt
tech-test.de um.
Sind Sie am Kauf der Domain
tech-test.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tech-test.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
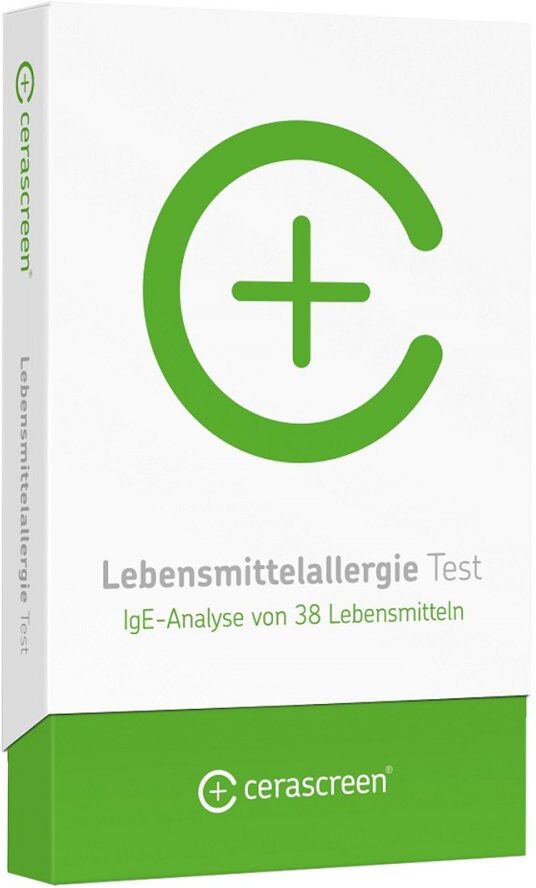
Cerascreen Lebensmittelallergie Test IgE-AnalyseAnwendungsgebiet von Cerascreen Lebensmittelallergie Test IgE-AnalyseDer Cerascreen Lebensmittelallergie Test IgE-Analyse untersucht die Konzentration spezifischer IgE-Antikörper im Blut und gibt Hinweise auf eine eventuelle Lebensmittelallergie. Nach Absenden der Probe an ein Diagnostik-Fachlabor erhalten Sie einen ausführlichen Ergebnisbericht. Wirkstoffe / Inhaltsstoffe / ZutatenDas Lebensmittelallergie-Testkit besteht aus einer ausführlichen, bebilderten Anleitung, in der die gesamte Testdurchführung und die Online- Registrierung des Tests erklärt wird einem Blutentnahme-Set, bestehend aus 2 Lanzetten, einer Trockenblutkarte, Pflaster, Tupfer und Desinfektionstuch einem frankierten Rücksendeumschlag in dem die Blutprobe kostenlos an das cerascreen-Labor gesendet wird einer Aktivierungskarte mit Test-ID zur Registrierung des Tests. DosierungCerascreen Lebensmittelallergie Testkit (Packungsgröße: 1 stk) ist wie folgt anzuwenden: Blutentnahme: Mithilfe des Blutentnahmesets wird eine kleine Blutprobe aus dem Finger entnommen, auf eine Trockenblutkarte gegeben und anschließend in dem beiliegenden Rücksendeumschlag kostenfrei an das diagnostische Fachlabor von cerascreen® geschickt. Auswertung Das Diagnostik-Fachlabor analysiert Ihr Blut auf IgE-Antikörper zu 38 Lebensmitteln. Detaillierter Ergebnisbericht Ihren Ergebnisbericht können Sie nach wenigen Tagen in dem persönlichen Online-Kundenbereich einsehen. Individuelle Empfehlungen: Neben den detaillierten Ergebnissen bekommen Sie Gesundheitsempfehlungen, wie Sie mit festgestellten Allergien umgehen und wie Sie Ihre Ernährung trotz Lebensmittelallergie gesund und ausgewogen gestalten können. Zusätzlich erhalten Sie Tipps, mit denen Sie Ihre Verdauung und Ihre Darmgesundheit unterstützen können. Cerascreen Lebensmittelallergie Test IgE-Analyse können in Ihrer Versandapotheke www.juvalis.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Offizier Einstellungstest (CAT Test)Offizier Einstellungstest (CAT Test) , Offizier Einstellungstest (CAT-Test) Testtraining für Allgemeinwissen, Logisches Denken (Logik), Mathematik, Deutsch, Englisch, Konzentration PERFEKTE VORBEREITUNG: Das Komplettpaket enthält das Bundeswehr-Einstellungstest-BUCH (Hardcover) und -eBook der Amazon-Bestseller-Autoren Philipp Silbernagel, Waldemar Erdmann und Philip Jeske im Wert von 49,99 EUR, Einstellungstest-APP und ONLINE-Testtrainer mit lebenslangem Zugriff auf über 2.000 Aufgaben und Übungen mit Lösungen und Videos Ausbildung oder Berufseinstieg - der Testtrainer für alle Arten von Einstellungstests ist sowohl für Fach- als auch für Führungskräfte geeignet. STARKE INHALTE: Aufgaben direkt am Smartphone, Laptop oder Tablet bearbeiten und lernen. Von Personalverantwortlichen empfohlen! VON KUNDEN EMPFOHLEN: Tausende Bewerber setzen jedes Jahr auf die Vorbereitungspakete von Plakos und sichern sich dadurch einen Vorteil gegenüber anderen Bewerbern. Besonders die schweren Aufgaben werden im Detail erläutert, teilweise sogar mit Video. Das sorgt für einen hohen Lernerfolg. Die Inhalte sind auch für die Vorbereitung auf das Assessment Center und das anschließende Vorstellungsgespräch geeignet, da dort häufig Fragen zur Bundeswehr allgemein oder zu Politik und Gesellschaft gestellt werden. Nutze deine Chance und bereite dich JETZT mit unserem Komplettpaket auf deinen Eignungstest vor! Es macht keinen Unterschied, ob du Feldwebel oder Offizier werden möchtest, den Eignungstest bei der Bundeswehr musst du auf jeden Fall zunächst erfolgreich durchlaufen. Die Aufgaben wurden in unseren Online-Programmen bereits von tausenden Kunden absolviert und konnten somit bereits vielen Bewerbern helfen, ihrem Traumberuf ein Stück näher zu kommen. , Armaturenbretter > Innenausstattung , Erscheinungsjahr: 20231124, Inhalt/Anzahl: 1, Seitenzahl/Blattzahl: 339, Keyword: CAT Test; Eignungstest CAT; Eignungstest Offizier; Einstellungstest CAT; Einstellungstest Offizier; Offizier; Offizier CAT Test; Offizier Einstellungstest (CAT Test), Fachschema: Bewerbung~Bundeswehr~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Erwachsenenbildung, lebenslanges Lernen~Kinder/Jugendliche: Sachbuch: Arbeit & Gesellschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Behinderung und besondere Förderung, Warengruppe: HC/Erwachsenenbildung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 150, Höhe: 34, Gewicht: 796, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cerascreen Lebensmittelallergie Test IgE-AnalyseAnwendungsgebiet von Cerascreen Lebensmittelallergie Test IgE-AnalyseDer Cerascreen Lebensmittelallergie Test IgE-Analyse untersucht die Konzentration spezifischer IgE-Antikörper im Blut und gibt Hinweise auf eine eventuelle Lebensmittelallergie. Nach Absenden der Probe an ein Diagnostik-Fachlabor erhalten Sie einen ausführlichen Ergebnisbericht. Wirkstoffe / Inhaltsstoffe / ZutatenDas Lebensmittelallergie-Testkit besteht aus einer ausführlichen, bebilderten Anleitung, in der die gesamte Testdurchführung und die Online- Registrierung des Tests erklärt wird einem Blutentnahme-Set, bestehend aus 2 Lanzetten, einer Trockenblutkarte, Pflaster, Tupfer und Desinfektionstuch einem frankierten Rücksendeumschlag in dem die Blutprobe kostenlos an das cerascreen-Labor gesendet wird einer Aktivierungskarte mit Test-ID zur Registrierung des Tests. DosierungCerascreen Lebensmittelallergie Testkit (Packungsgröße: 1 stk) ist wie folgt anzuwenden: Blutentnahme: Mithilfe des Blutentnahmesets wird eine kleine Blutprobe aus dem Finger entnommen, auf eine Trockenblutkarte gegeben und anschließend in dem beiliegenden Rücksendeumschlag kostenfrei an das diagnostische Fachlabor von cerascreen® geschickt. Auswertung Das Diagnostik-Fachlabor analysiert Ihr Blut auf IgE-Antikörper zu 38 Lebensmitteln. Detaillierter Ergebnisbericht Ihren Ergebnisbericht können Sie nach wenigen Tagen in dem persönlichen Online-Kundenbereich einsehen. Individuelle Empfehlungen: Neben den detaillierten Ergebnissen bekommen Sie Gesundheitsempfehlungen, wie Sie mit festgestellten Allergien umgehen und wie Sie Ihre Ernährung trotz Lebensmittelallergie gesund und ausgewogen gestalten können. Zusätzlich erhalten Sie Tipps, mit denen Sie Ihre Verdauung und Ihre Darmgesundheit unterstützen können. Cerascreen Lebensmittelallergie Test IgE-Analyse können in Ihrer Versandapotheke www.juvalis.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.